Lažna DeFi tvrtka, uočeni alati i službeni podaci
Istraživači Mauro Eldritch iz tvrtke BCA LTD i Heiner García iz NorthScana postavili su lažnu kripto tvrtku kako bi iznutra promatrali rad IT radnika za koje sumnjaju da rade za Sjevernu Koreju. Rezultate su 10. kolovoza 2026. objavili na blogu platforme ANY.RUN, koja je za istraživanje osigurala tehničku infrastrukturu.
Istraživači te radnike povezuju sa skupinom Famous Chollima, koju opisuju kao jednu od skupina koje djeluju unutar šireg okvira poznatog kao Lazarus. Nacionalnost i povezanost tih radnika nisu neovisno potvrđene, a prema izvještajima medija nijedna državna institucija nije javno identificirala osobe iz ovog eksperimenta, pa je riječ o procjeni istraživača.
Izvor: cointelegraph
Kako je postavljena lažna tvrtka
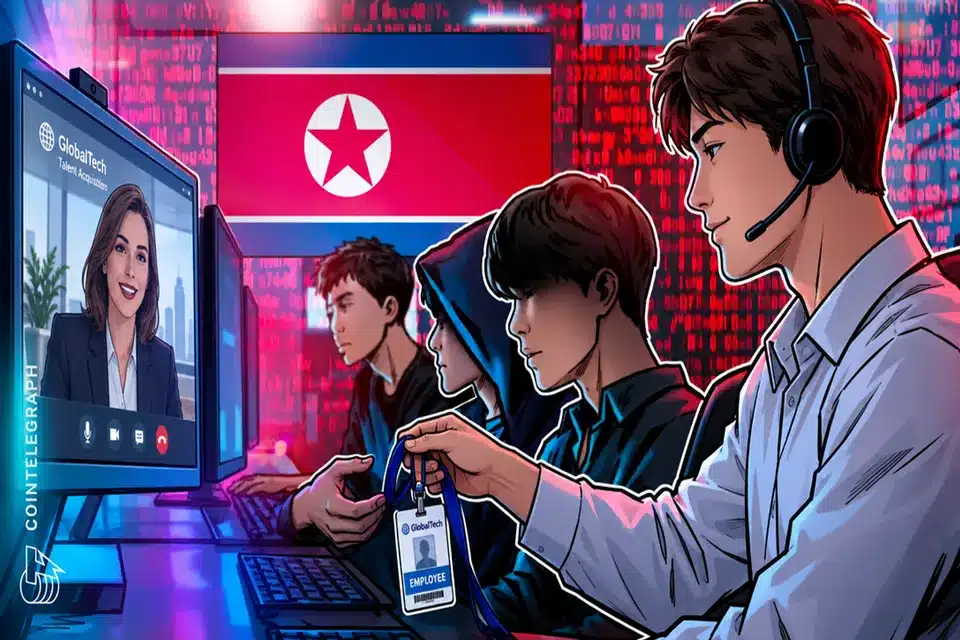
Istraživači su postavili lažnu tvrtku Ballena Azul LTD, predstavljenu kao DeFi protokol koji surađuje s vlasnicima velikih količina kriptoimovine na više blockchain mreža. Eldritch se predstavljao kao suosnivač tvrtke, a García kao voditelj razvojnog tima. Tvrtka je imala web stranicu, dokumentaciju i prisutnost na internetu, a vjerodostojnosti je, prema istraživačima, pridonio i zapis o istoimenoj tvrtki u britanskom registru trgovačkih društava, koja je ugašena 2022. i s njihovom operacijom nije povezana.
García je preko GitHuba došao u kontakt s regruterom kojeg istraživači povezuju sa skupinom Famous Chollima. Regruter je tvrtki predstavio prvog programera, koji je zatim preporučio drugog, a drugi trećeg. Trojica kandidata zaposlena su nakon razgovora za posao i dobila su zadatke u virtualnim računalnim okruženjima pod nadzorom istraživača, koji su tako tijekom nekoliko tjedana mogli pratiti kako rade.
Izvor: cointelegraph
Što su istraživači uočili
Prilikom zapošljavanja kandidati su poslali američke vozačke dozvole i podatke o bankovnim računima. Metapodaci jedne od dozvola, prema istraživačima, pokazuju da je slika obrađena alatom Google Gemini i da sadrži SynthID, vodeni žig kojim Google označava sadržaj izrađen ili izmijenjen njegovim AI alatima. Zbog toga i vidljivih nedosljednosti istraživači su tu dozvolu ocijenili krivotvorinom, iako sam vodeni žig ne pokazuje tko je dokument izradio. Jedan od kandidata poslao je dozvolu koja glasi na drugu osobu, a prema metapodacima riječ je o izvornoj fotografiji, za koju istraživači pretpostavljaju da je ranije procurila.
Prema popisu alata koje su istraživači uočili u ovom eksperimentu, kandidati su ChatGPT koristili za pisanje i programiranje, uključujući i zadatke koje sami nisu znali riješiti, a Google Gemini za izmjenu slika, posebno za krivotvorenje dokumenata. Koristili su i AstrillVPN, alate za udaljeni pristup računalu, servis 2fa.cn, preko kojeg su, prema istraživačima, međusobno dijelili kodove za dvofaktorsku autentifikaciju, te novčanike za kriptoimovinu. Riječ je o legitimnim alatima, a istraživači opisuju kako su ih koristili promatrani kandidati.
Istraživači su namjerno uvodili i tehničke probleme, poput prekida mreže i nestajanja pokazivača miša, kako bi vidjeli kako kandidati reagiraju. García je za medije izjavio da se rad promatranih kandidata u velikoj mjeri oslanjao na improvizaciju, bez krutog plana i uhodanih procesa. Prema izvještajima medija, eksperiment je završio kada je izmišljeni suosnivač tvrtke kandidate suočio s neusklađenostima u identitetima i dokumentima, nakon čega su dvojica napustila videopoziv.
Izvor: cointelegraph
Infrastruktura koju su radnici koristili
Kao važan rezultat istraživači izdvajaju vanjske poslužitelje preko kojih su se kandidati spajali na virtualna računala tvrtke. Takva se infrastruktura, kako navode, često ponovno koristi u različitim operacijama i može dugo ostati aktivna. García je za medije izjavio da su neki od pronađenih poslužitelja ranijih godina bili povezani s distribucijom zlonamjernog softvera InvisibleFerret i BeaverTail/OtterCookie, dok drugi nisu bili na uobičajenim popisima blokiranih adresa.
Prema analizama sigurnosnih tvrtki, riječ je o tri zasebna programa povezana sa sjevernokorejskim kampanjama lažnih razgovora za posao: BeaverTail i OtterCookie kradu pristupne podatke i podatke iz kripto novčanika, a InvisibleFerret omogućuje udaljeni pristup zaraženom računalu. Povijest servera sama po sebi ne pokazuje da svi njegovi korisnici pripadaju istoj skupini.
Istraživači upozoravaju da takvi radnici ne moraju koristiti zlonamjerni softver da bi predstavljali rizik, jer nakon zapošljavanja dobivaju legitiman pristup internim sustavima, izvornom kodu i drugim osjetljivim podacima tvrtke.

Izvor: cointelegraph
Što pokazuju službeni podaci
Ministarstvo financija SAD-a 12. ožujka 2026. uvelo je sankcije šestero osoba i dvama subjektima zbog uloge u shemama sa sjevernokorejskim IT radnicima. Prema procjeni te institucije, takve sheme ostvaruju prihode kojima se financiraju sjevernokorejski programi oružja za masovno uništenje, uključujući gotovo 800 milijuna dolara u 2024.
Ministarstvo pravosuđa SAD-a objavilo je 30. lipnja 2025. optužnicu protiv četvorice sjevernokorejskih državljana. Prema optužnici, dvojica su se lažnim i ukradenim identitetima zaposlila kao programeri u blockchain tvrtki iz Atlante i srpskoj tvrtki za virtualne tokene, oko prosinca 2020. odnosno svibnja 2021. U veljači i ožujku 2022. navodno su ukrali kriptoimovinu u tadašnjoj vrijednosti od više od 900.000 dolara, koje su potom prane preko računa druge dvojice optuženih. Iznos se odnosi na ukradenu kriptoimovinu, a ne na plaće. Ministarstvo naglašava da optužnica sadrži samo optužbe i da se optuženi smatraju nevinima dok se ne dokaže suprotno.
Ministarstvo pravosuđa objavilo je 6. svibnja 2026. da su dvojica američkih državljana u odvojenim postupcima osuđena na po 18 mjeseci zatvora. Obojica su u svojim domovima držala prijenosna računala tvrtki i na njih instalirala softver za udaljeni pristup, pa su radnici radili iz inozemstva, a tvrtkama se činilo da rade s adresa osuđenih u SAD-u. Prema Ministarstvu pravosuđa, dvije zasebne sheme zajedno su za Sjevernu Koreju ostvarile više od 1,2 milijuna dolara prihoda i pogodile gotovo 70 američkih tvrtki.
Izvor: cointelegraph
Što istraživači preporučuju tvrtkama
Istraživači tvrtkama koje zapošljavaju na daljinu preporučuju provjere identiteta zaposlenika, koje bi se povremeno ponavljale i uključivale provjeru uživo, te dodatnu edukaciju osoba zaduženih za zapošljavanje kako bi prepoznale znakove upozorenja.
U upozorenju FBI-ja od 23. siječnja 2025. tvrtkama se preporučuju i provjera identiteta tijekom cijelog zaposlenja, provjera podataka iz životopisa, ograničavanje ovlasti na ono što je potrebno za posao, praćenje neuobičajenih udaljenih pristupa i iznošenja koda te prijava sumnjivih aktivnosti nadležnim tijelima.
Eksperiment daje uvid u ponašanje trojice kandidata koje su istraživači smatrali sumnjivima, ali njihov identitet i povezanost sa Sjevernom Korejom nisu neovisno potvrđeni. Slučajevi američkih institucija odnose se na druge osobe i temelje se na službenim postupcima, pri čemu sankcije, optužnice i osuđujuće presude imaju različit pravni status.